
Szanowna Pani / Szanowny Panie,
PRO SPA Sp. z o.o., prowadząca CM neoMedica z siedzibą przy ul. Świetlanej 25, 60-151 Poznań, jako administrator danych osobowych, informuje o naruszeniu ochrony danych osobowych, które mogło dotyczyć danych pacjenta pozostającego pod Pani/Pana opieką lub reprezentowanego przez Panią/Pana jako przedstawiciela ustawowego, a także Pani/Pana danych osobowych znajdujących się w jego dokumentacji medycznej.
Informujemy, że dokumentacja objęta niniejszym zawiadomieniem może pochodzić z okresu, w którym administratorem danych osobowych była Alfa Medica (Indywidualna Praktyka Lekarska Agata Szpera ALFA MEDICA). Z dniem 1 stycznia 2026 r. dokumentacja medyczna została oficjalnie przejęta przez PRO SPA Sp. z o.o. – CM neoMedica, które obecnie jest administratorem tej dokumentacji.
Informację tę przekazujemy, aby umożliwić Pani/Panu jednoznaczne powiązanie niniejszego zawiadomienia z dokumentacją medyczną pacjenta dotyczącą świadczeń udzielanych wcześniej w ramach Alfa Medica.
Otrzymaliśmy od naszego podmiotu przetwarzającego dane osobowe – MyDr Sp. z o.o. z siedzibą w Warszawie – informację o cyberataku na systemy informatyczne MyDr, w wyniku którego doszło do naruszenia poufności danych osobowych przetwarzanych w tych systemach.
Zgodnie z informacjami przekazanymi przez MyDr incydent został opanowany, a MyDr, przy wsparciu zewnętrznych ekspertów z zakresu cyberbezpieczeństwa, podjął działania zmierzające do ustalenia jego zakresu i skutków oraz zabezpieczenia systemów przed dalszym nieuprawnionym dostępem.
Zgodnie z informacjami przekazanymi przez MyDr dotychczas nie stwierdzono publicznego udostępnienia ani wykorzystania danych objętych incydentem. Nie można jednak wykluczyć, że w związku z cyberatakiem osoby nieuprawnione mogły uzyskać dostęp do danych objętych naruszeniem.
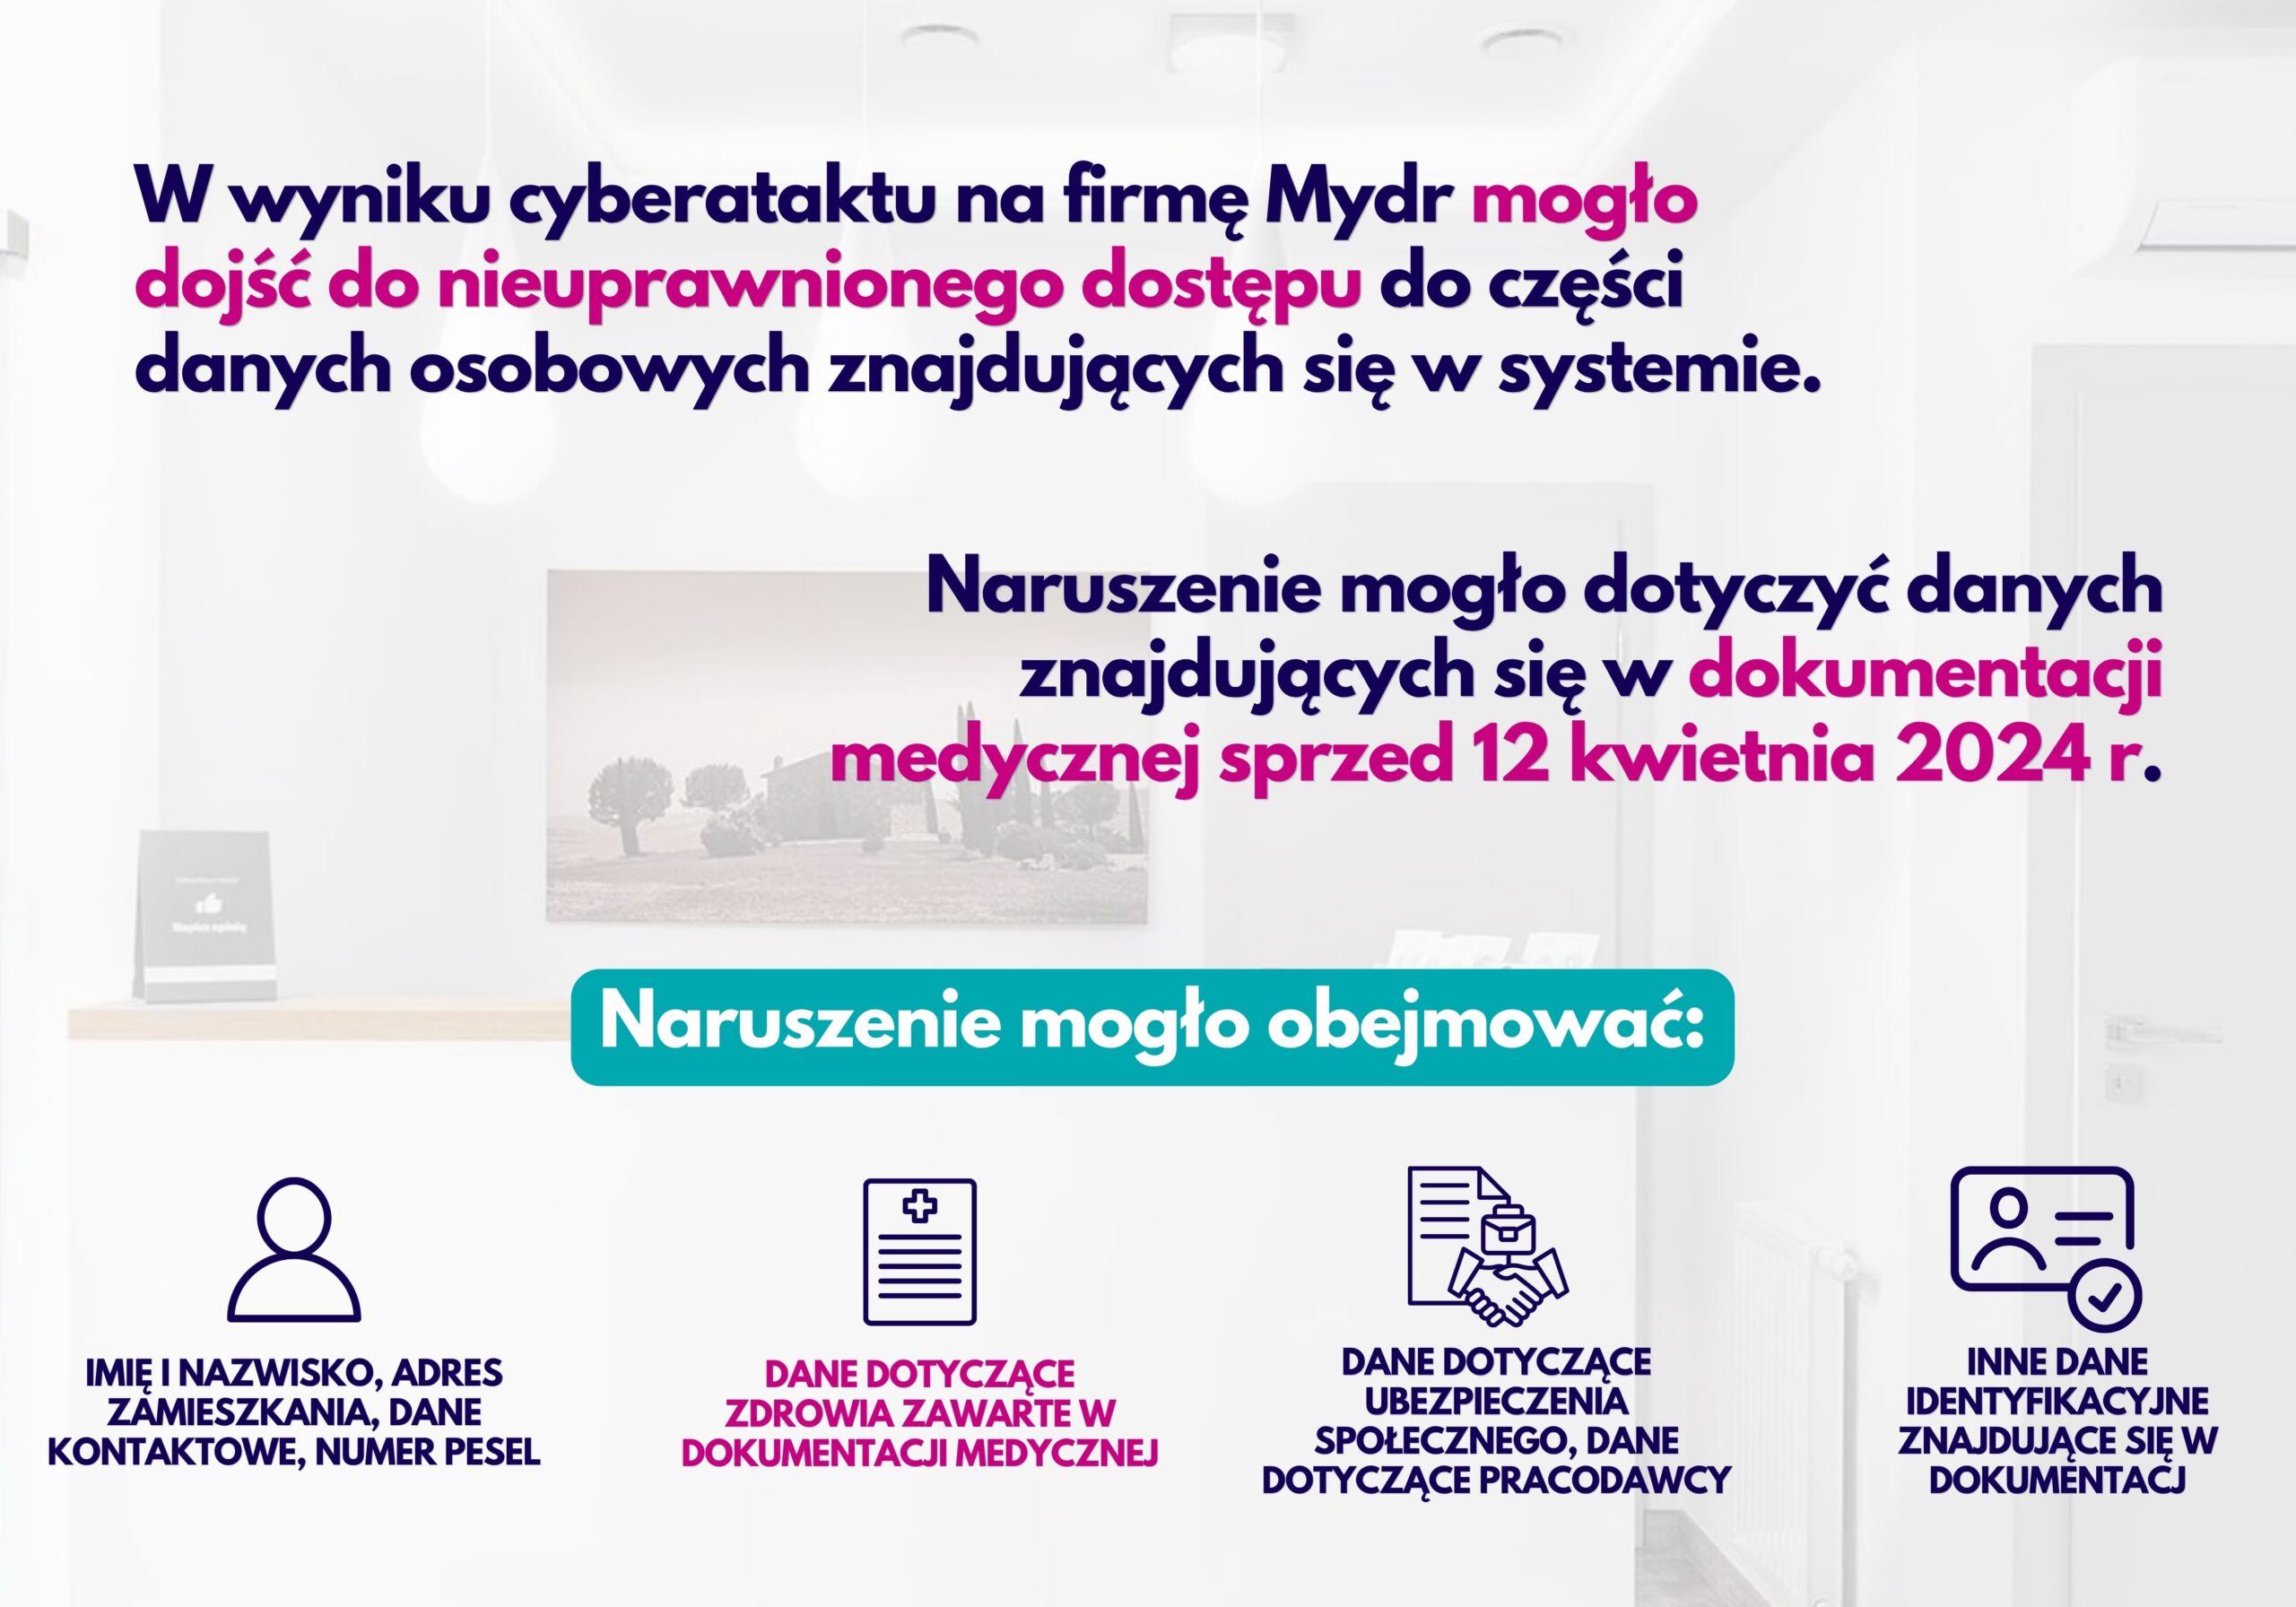
W tym przypadku incydent mógł dotyczyć danych znajdujących się w dokumentacji medycznej pacjenta sprzed 12 kwietnia 2024 r. W zależności od zakresu informacji znajdujących się w dokumentacji medycznej naruszenie mogło obejmować dane pacjenta, w szczególności:
Ponadto, ponieważ dokumentacja pacjenta zawierała dane jego przedstawiciela ustawowego/opiekuna, naruszenie mogło również dotyczyć Pani/Pana danych osobowych jako rodzica, przedstawiciela ustawowego lub opiekuna. Zakres tych danych może obejmować w szczególności imię i nazwisko, adres zamieszkania, dane kontaktowe oraz inne dane identyfikacyjne, jeżeli zostały podane i znajdowały się w dokumentacji.
Nie oznacza to, że wszystkie wskazane powyżej kategorie danych znajdowały się w konkretnej dokumentacji ani że wszystkie zostały faktycznie odczytane, skopiowane lub wykorzystane przez osoby nieuprawnione. Wskazujemy zakres danych, którego – zgodnie z informacjami otrzymanymi w związku z incydentem – mogło dotyczyć naruszenie.
Ze względu na charakter danych, w szczególności możliwość objęcia incydentem numeru PESEL, danych identyfikacyjnych, kontaktowych oraz danych dotyczących zdrowia pacjenta, ich nieuprawnione wykorzystanie mogłoby prowadzić między innymi do:
Podkreślamy, że są to potencjalne konsekwencje naruszenia. Według informacji, którymi obecnie dysponujemy, nie stwierdzono dotychczas przypadków publicznego ujawnienia lub wykorzystania danych. Ze względu jednak na charakter informacji objętych incydentem zalecamy zachowanie zwiększonej ostrożności i podjęcie opisanych poniżej działań.
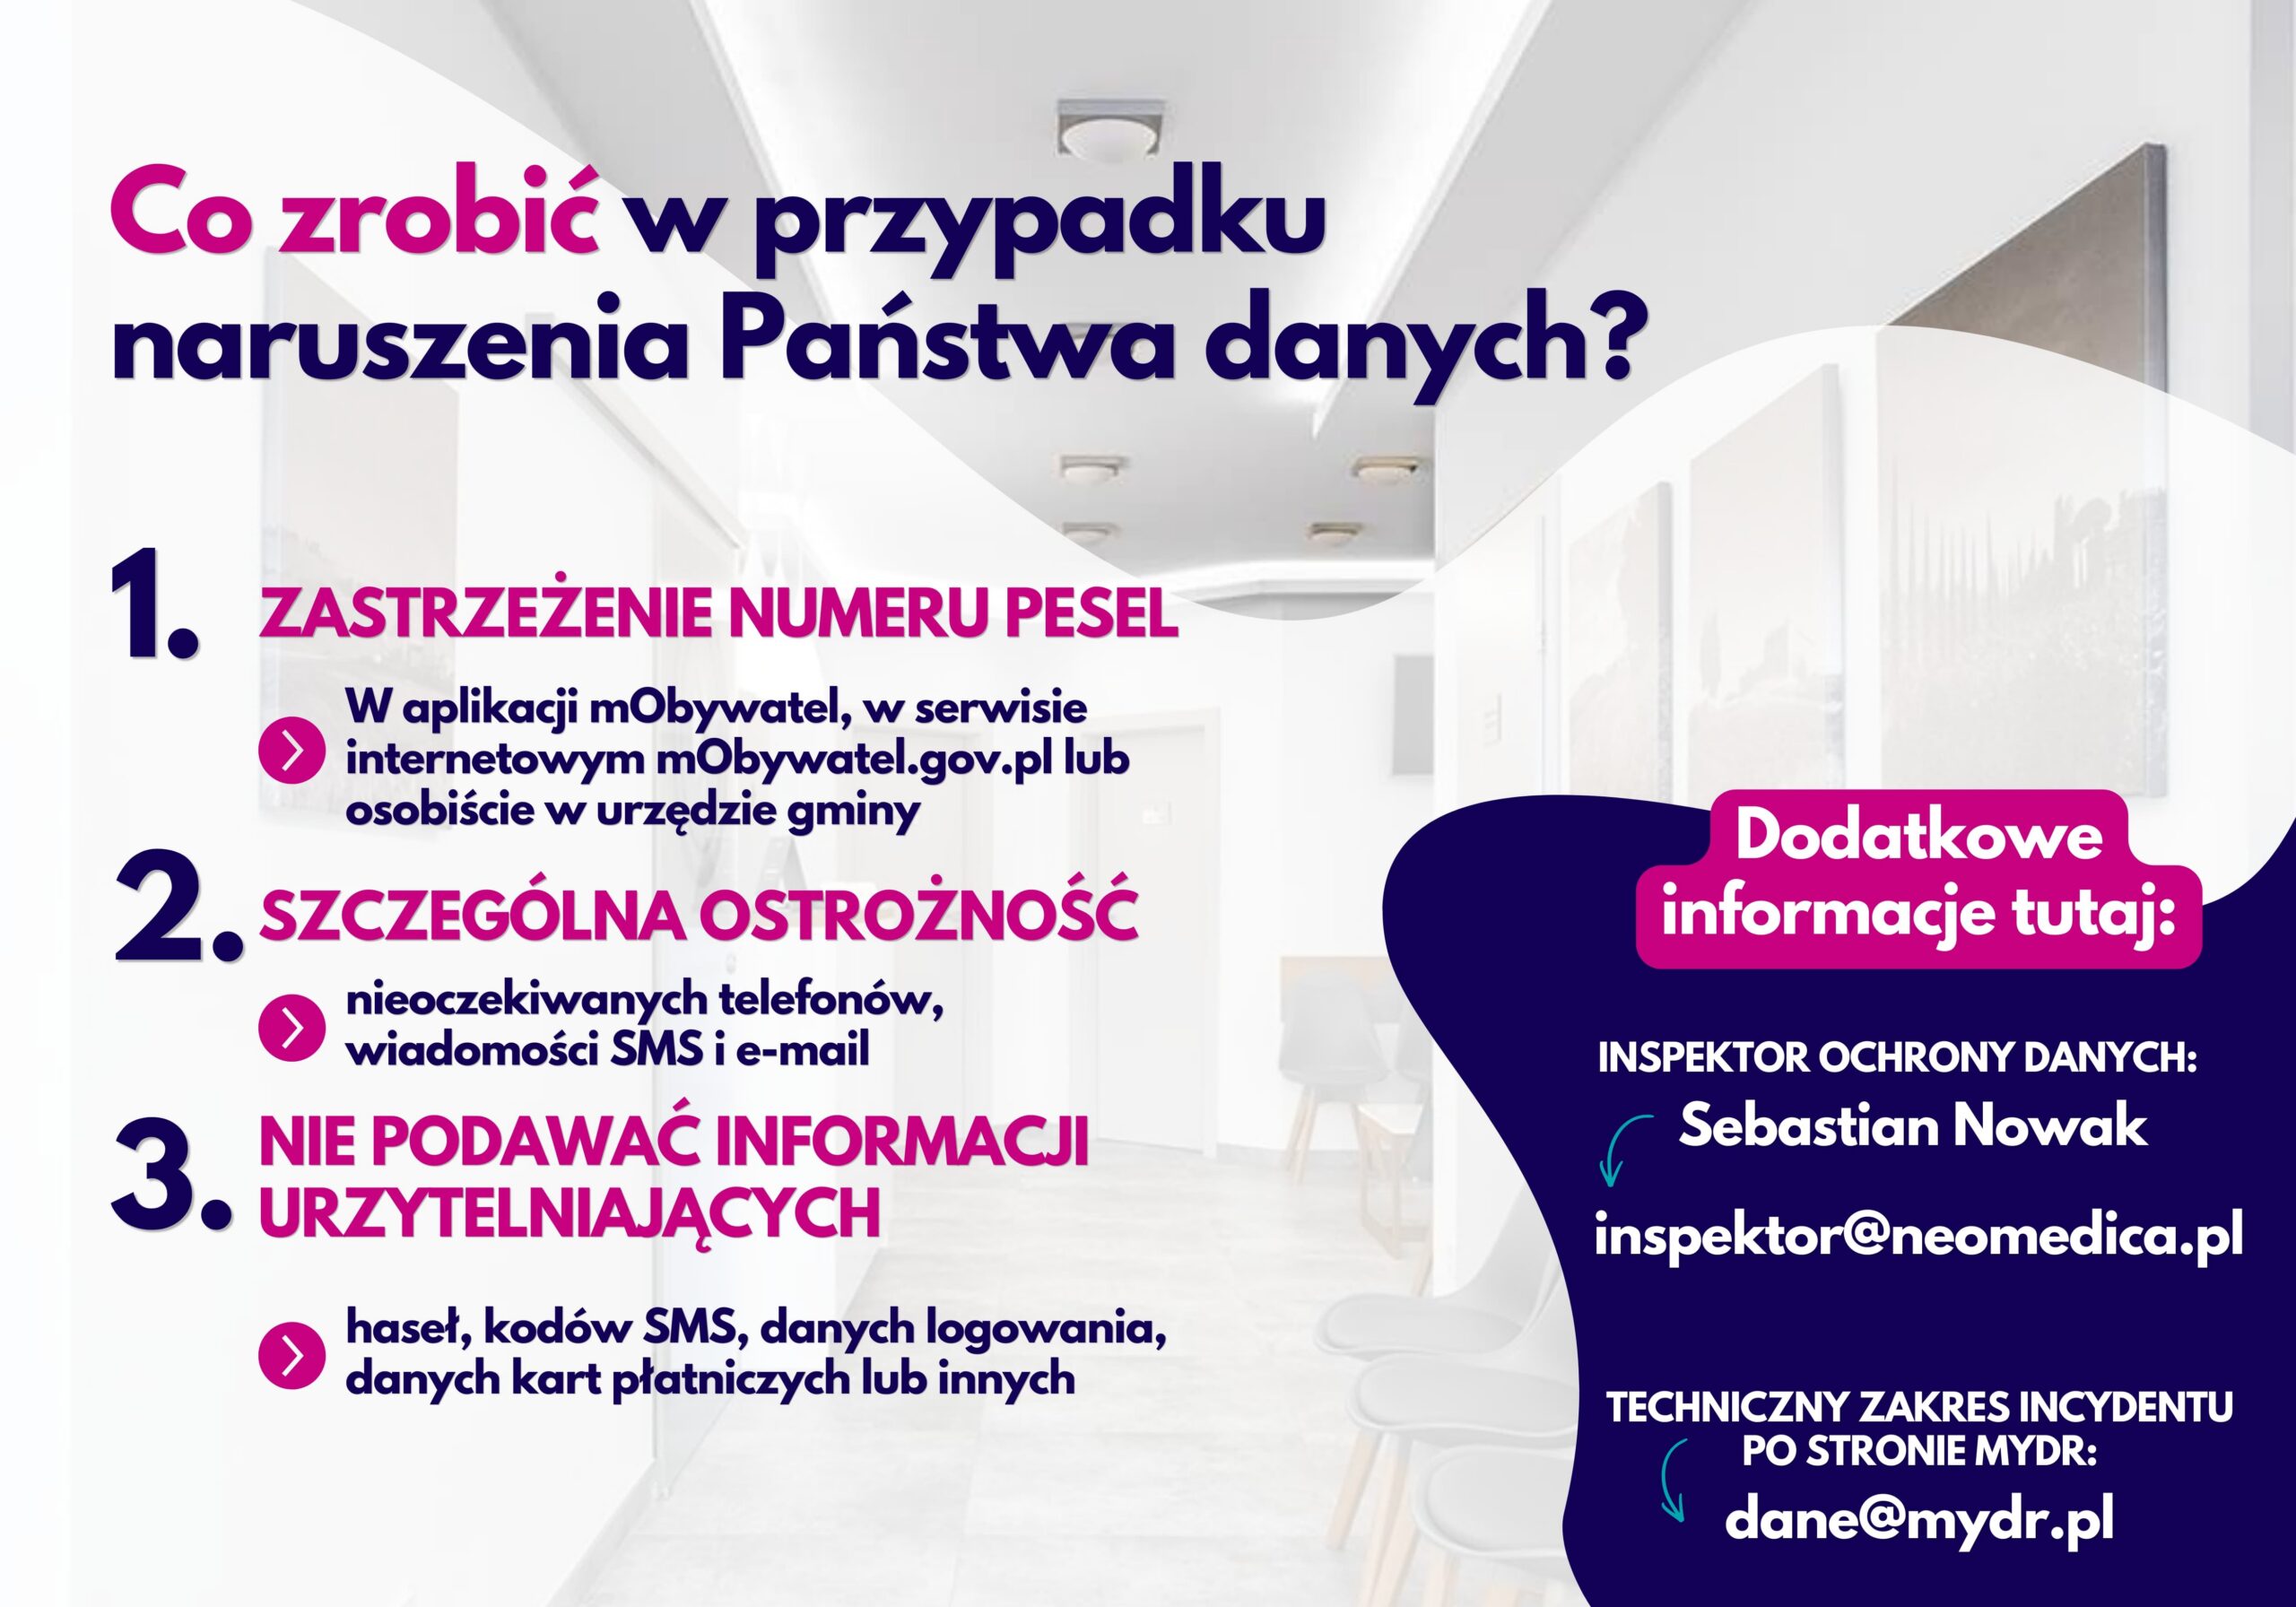
W przypadku gdy incydent objął numer PESEL pacjenta lub Pani/Pana numer PESEL, rekomendujemy rozważenie jego zastrzeżenia. Zastrzeżenia należy dokonać w odniesieniu do osoby, której numer PESEL został objęty naruszeniem, z uwzględnieniem zasad dotyczących reprezentowania osoby małoletniej lub pozostającej pod opieką.
Informacje dotyczące zastrzegania numeru PESEL dostępne są w oficjalnym serwisie administracji publicznej: https://www.gov.pl/web/gov/zastrzez-swoj-numer-pesel-lub-cofnij-zastrzezenie
Zalecamy również zachowanie szczególnej ostrożności wobec nieoczekiwanych telefonów, wiadomości SMS i e-mail, w szczególności od osób powołujących się na znajomość danych pacjenta, danych jego rodzica/opiekuna lub informacji dotyczących zdrowia pacjenta.
Sama znajomość takich informacji przez rozmówcę nie potwierdza jego tożsamości ani tego, że reprezentuje on placówkę medyczną, bank, urząd lub inną instytucję.
Nie należy przekazywać osobom kontaktującym się z Panią/Panem haseł, kodów SMS, danych logowania, danych kart płatniczych ani innych informacji służących do uwierzytelnienia. W przypadku wątpliwości należy przerwać kontakt i samodzielnie skontaktować się z daną instytucją, korzystając z jej oficjalnych danych kontaktowych.
Szczególną ostrożność należy zachować również wobec osób, które posiadają informacje dotyczące stanu zdrowia pacjenta i wykorzystują je np. do proponowania usług medycznych, terapeutycznych, badań lub produktów.
W przypadku podejrzenia, że dane pacjenta lub Pani/Pana dane zostały wykorzystane do popełnienia przestępstwa, zdarzenie można zgłosić Policji.
Informacje dotyczące zgłoszenia przestępstwa: https://www.gov.pl/web/gov/zglos-przestepstwo.
Po otrzymaniu informacji o incydencie CM neoMedica dokonało analizy naruszenia oraz możliwych konsekwencji dla osób, których dane dotyczą.
Naruszenie zostało zgłoszone Prezesowi Urzędu Ochrony Danych Osobowych.
Zgodnie z informacjami przekazanymi przez MyDr podmiot ten podjął działania mające na celu ograniczenie skutków incydentu i zabezpieczenie systemów, w tym zaangażował specjalistów z zakresu cyberbezpieczeństwa do przeprowadzenia analizy zdarzenia oraz wdrożył dodatkowe środki techniczne i organizacyjne.
MyDr poinformował również o współpracy z właściwymi instytucjami i organami oraz prowadzeniu dalszego monitoringu systemów i Internetu w celu identyfikacji ewentualnego wykorzystania lub upublicznienia danych objętych incydentem.
W przypadku pytań dotyczących naruszenia ochrony danych osobowych pacjenta lub Pani/Pana danych, jego możliwych konsekwencji albo działań, które może Pani/Pan podjąć, prosimy o kontakt z Inspektorem Ochrony Danych CM neoMedica:
Inspektor Ochrony Danych: Sebastian Nowak
e-mail: inspektor@neomedica.pl
Dodatkowe pytania dotyczące technicznego zakresu incydentu po stronie MyDr można kierować na adres: dane@mydr.pl.
Przepraszamy za zaistniałą sytuację. Zapewniamy, że traktujemy bezpieczeństwo i poufność danych Pacjentów oraz ich przedstawicieli ustawowych i opiekunów z należytą powagą oraz podejmujemy działania mające na celu ograniczenie potencjalnych skutków tego zdarzenia.
Z poważaniem
Sylwia Chwałkowska
Dyrektor CM neoMedica
 Rejestracja:
 pn-pt: 7:00-20:00, sb: 8:00-12:00

 Powrót do list
